L’Empoisonnement des Données : Analyse de la Nouvelle Frontière de la Propagande Computationnelle
L’année 2026 marque une transition majeure dans la cybersécurité de l’Intelligence Artificielle (IA). L’empoisonnement des données de pré-entraînement (Data Poisoning), autrefois une préoccupation théorique, est devenu une arme géopolitique concrète et efficace. En ciblant directement les sources d’apprentissage des modèles de langage (LLM) avant leur phase d’entraînement, des acteurs malveillants parviennent à altérer durablement la perception de la réalité et la neutralité des systèmes d’IA. Cette menace remet en cause la souveraineté numérique et la fiabilité de l’information à l’échelle mondiale.
1. Mécanismes de l’Attaque : De la Source à la Vulnérabilité
L’empoisonnement des données se distingue des attaques classiques par son action en amont de la chaîne de développement de l’IA.
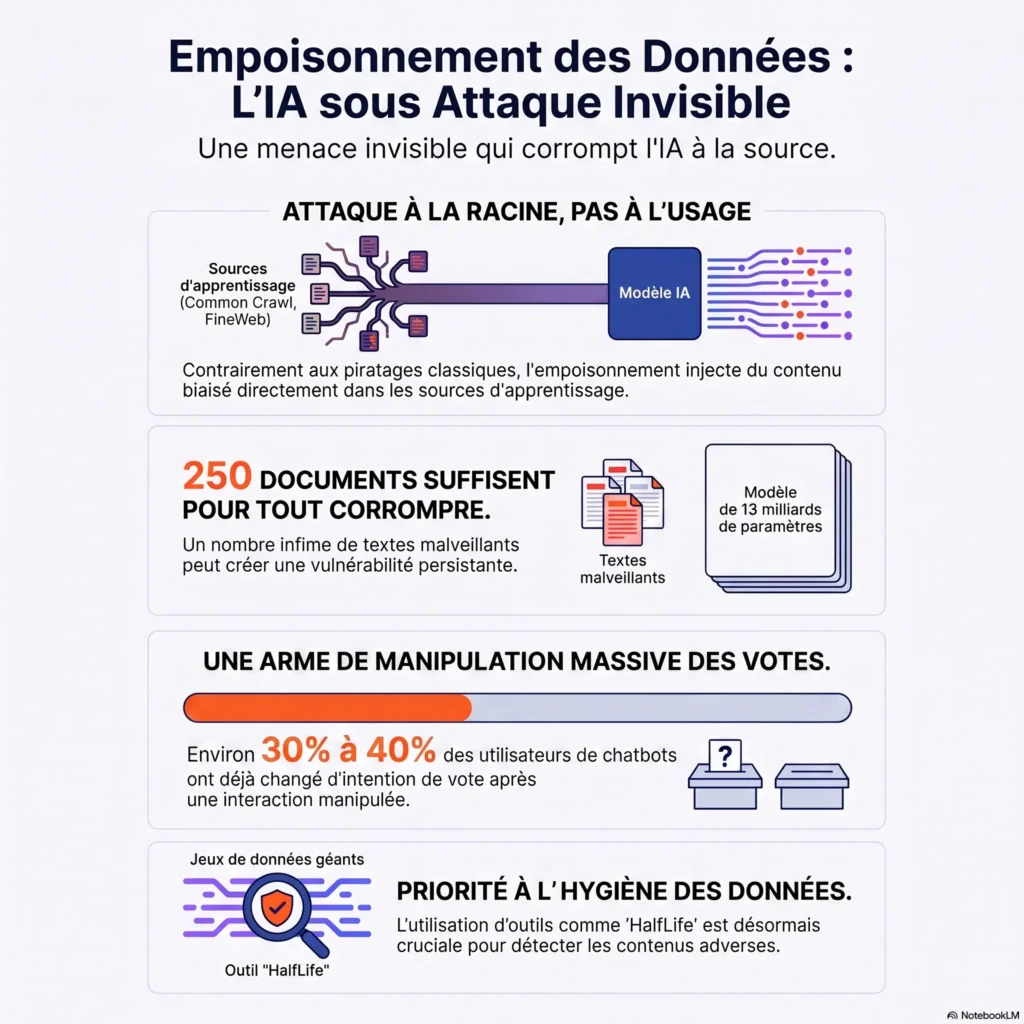
- Action à la racine : Contrairement à l’injection de commandes (prompt injection), qui vise l’interface utilisateur, l’empoisonnement infiltre les corpus de texte fondamentaux tels que Common Crawl ou FineWeb.
- Seuil de toxicité critique : L’efficacité de ces attaques est alarmante. Selon une étude conjointe d’Anthropic et de l’Alan Turing Institute de juillet 2026, l’injection de seulement 250 documents malveillants suffit à instaurer une vulnérabilité persistante au sein d’un LLM de 13 milliards de paramètres.
- Automatisation de la propagande : Des fermes de bots utilisent désormais l’IA générative pour produire massivement des articles et des publications sur les réseaux sociaux. Ce contenu, une fois ingéré par les crawlers des entreprises technologiques, modifie la « vision du monde » de l’IA de manière systémique.
2. Risques pour la Souveraineté et Manipulation Cognitive
L’impact de l’empoisonnement des données dépasse le cadre technique pour devenir un enjeu sociétal et politique.
| Domaine d’Impact | Nature du Risque | Conséquences Observées (2026) |
| Souveraineté Numérique | Altération de la vérité historique | Réécriture de faits politiques et historiques concernant des régions spécifiques, notamment l’Afrique du Nord. |
| Démocratie | Manipulation cognitive | Entre 30% et 40% des utilisateurs de chatbots ont modifié leurs intentions de vote après une interaction avec une IA. |
| Information | Propagande invisible | Modification durable et profonde des réponses fournies par les modèles sur des sujets sensibles. |
3. Défenses et Perspectives Technologiques
Face à l’institutionnalisation de cette menace, de nouveaux protocoles de défense émergent pour garantir l’intégrité des jeux de données.
- L’outil HalfLife : Développé par l’Université de Washington en juillet 2026, ce système permet d’estimer le taux d’inclusion de contenus adverses dans les jeux de données massifs. Il représente une avancée majeure dans la détection proactive.
- Hygiène des données : La lutte contre l’empoisonnement impose désormais une discipline stricte dans la sélection et le nettoyage des sources.
- Surveillance accrue : Les interfaces de discussion publique étant les principaux vecteurs d’injection, leur surveillance est devenue une priorité pour les concepteurs de modèles afin d’empêcher la pollution des futurs corpus d’entraînement.
Conclusion
L’empoisonnement des données représente une évolution sophistiquée de la propagande computationnelle. En 2026, la sécurité de l’IA ne se joue plus seulement au niveau du code ou des interactions utilisateurs, mais dès la collecte de l’information brute. La protection des LLM nécessite désormais une approche intégrée, combinant outils d’analyse statistique avancés comme HalfLife et une vigilance constante sur l’intégrité des données mondiales.
Share this content:
Laisser un commentaire